「企業の不正リスク調査白書 Japan Fraud Survey 2026-2028」、国内397社が回答
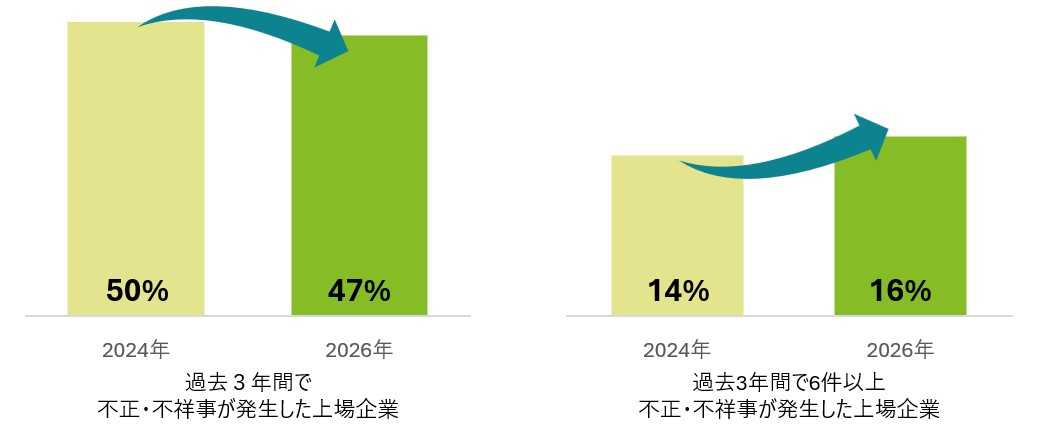
- 過去3年間に不正・不祥事が発生した上場企業の割合は3ポイント減少。6件以上発生した上場企業の割合は前回より2ポイント増の16%となり、一部企業で不正・不祥事が多発
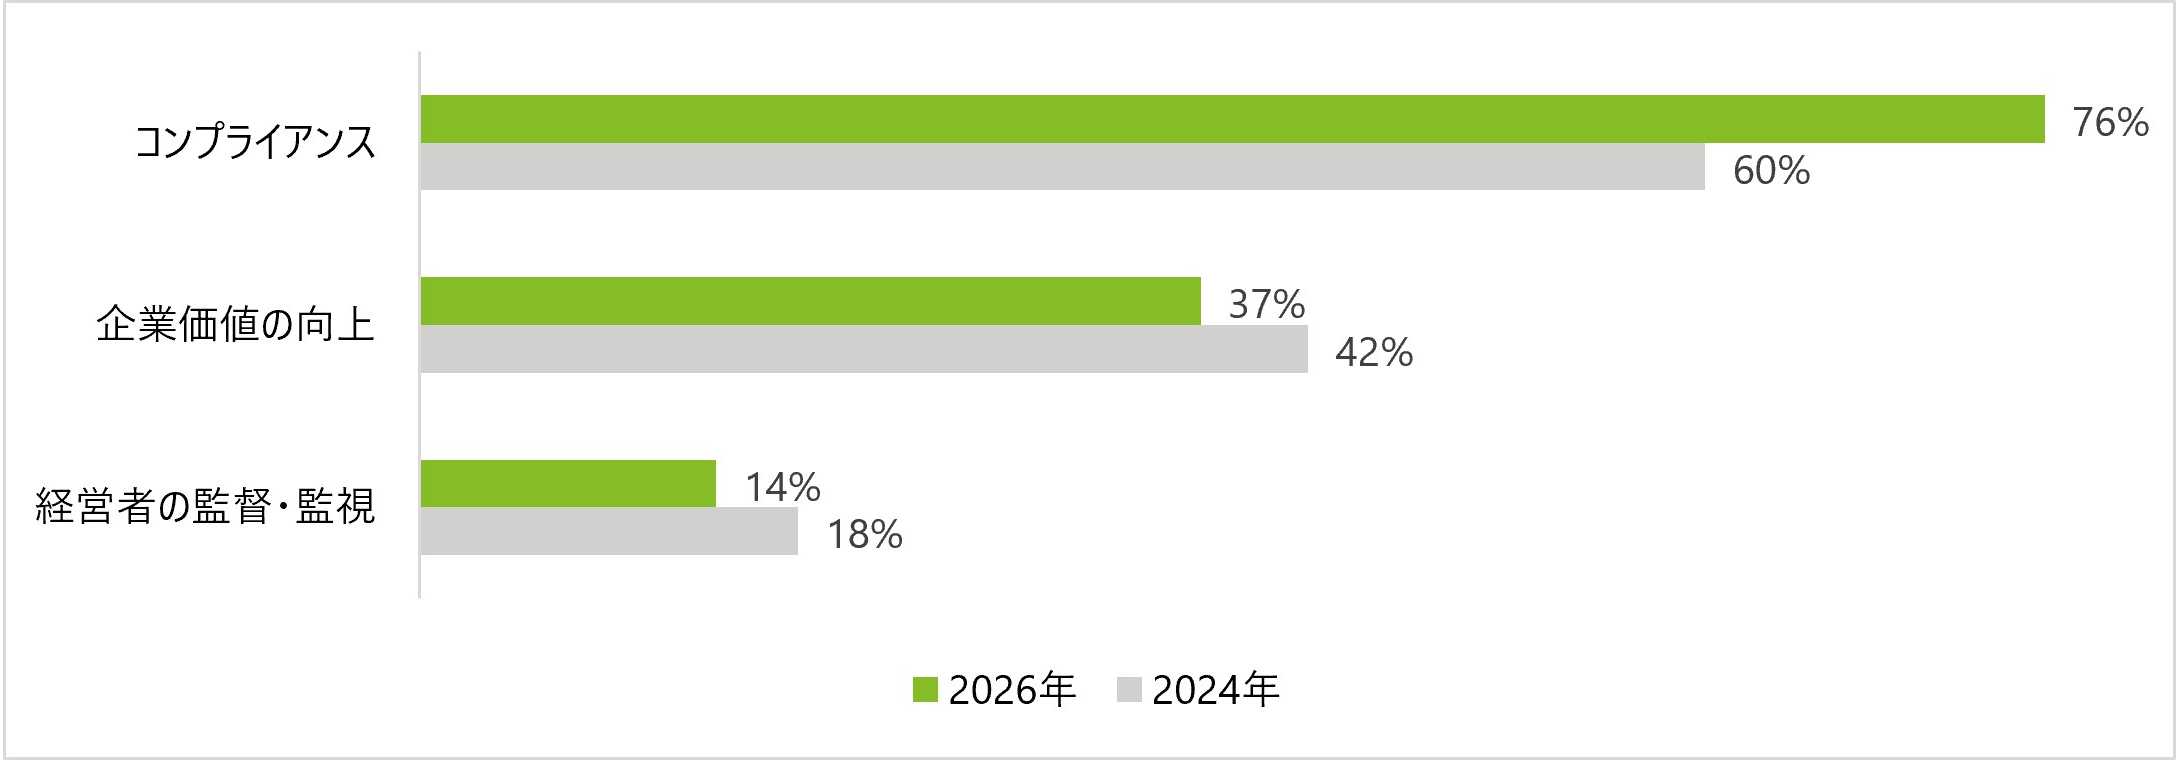
- ガバナンス上でコンプライアンスを重視する企業は前回より16%増の76%。一方、不正・不祥事の真因として「コンプライアンス意識の欠如」が11ポイント増加
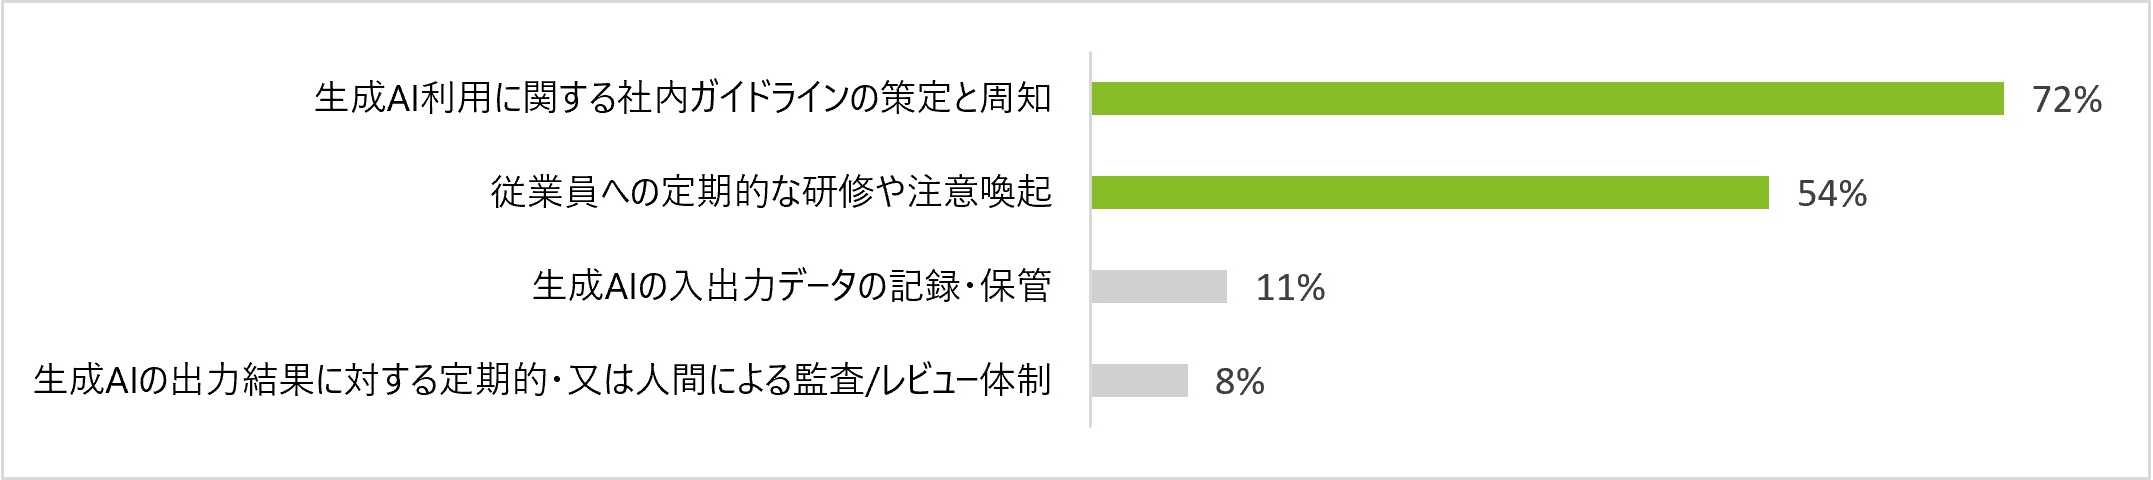
- AIの導入が急速に広がるが、入出力データの記録・保管をしている企業は11%、出力結果に対して定期的または人による監査・レビューを行っている企業は8%にとどまり、リスクへの対応は利用者本人の注意や判断に依存するリスク対策の空白地も
デロイト トーマツ グループ(東京都千代田区、グループCEO:長川知太郎、以下「デロイト トーマツ 」)は、「企業の不正リスク調査白書 Japan Fraud Survey 2026-2028」を発表します。本調査は、無作為抽出した上場企業・非上場企業を対象に2026年5月から8月にかけて、不正の実態および不正への取り組みに関するアンケート調査を依頼し、397社から回答を得たものです。2006年より定期的に実施しており、今回で10回目となります。
今回の調査では、J-SOXやコーポレートガバナンス・コードの改訂版施行、生成AIの急速な普及、さらには深刻化するサイバー攻撃の増加など、激変する企業の経営環境を踏まえ、各社のコンプライアンスやガバナンスに対する意識の変化や、AIの利用に伴うリスクへの対応実態を重点的に分析しています。これらの調査結果を「不正・不祥事の実態」、「内部統制・ガバナンス強化の取り組み」、「AIの導入状況とリスクへの取り組み」の3つの観点から分析し、日本企業の不正・不祥事対応の最新傾向を解説します。
「企業の不正リスク調査白書 Japan Fraud Survey 2026-2028」はこちらからご覧ください。
https://www.deloitte.com/jp/ja/services/consulting/research/fraud-survey.html
不正・不祥事の発生企業割合は減少も、「6件以上」の多発企業は増加~国内では横領、海外ではサイバー攻撃の発生が目立つ
過去3年間に何らかの不正・不祥事が発生した上場企業の割合は、前回調査から3ポイント減少しました。一方、1社あたり「6件以上」発生した企業の割合は2ポイント増の16%となり、不正・不祥事の発生状況が、企業全体で一様に改善しているわけではないことがうかがえます。
不正・不祥事が発生した真因として「コンプライアンス意識の欠如」を挙げる企業は前回から11ポイント増加しました。さらに、不正・不祥事の予防発見に関連する組織風土の課題についての質問では、「他事業部との連携が希薄」、「問題共有が一部にとどまる」といった、組織の「蛸壺化」により、組織全体で不正・不祥事の兆候が見えにくくなっている実態が浮かび上がっており、部門横断的なコミュニケーションの活性化が急務となっています。
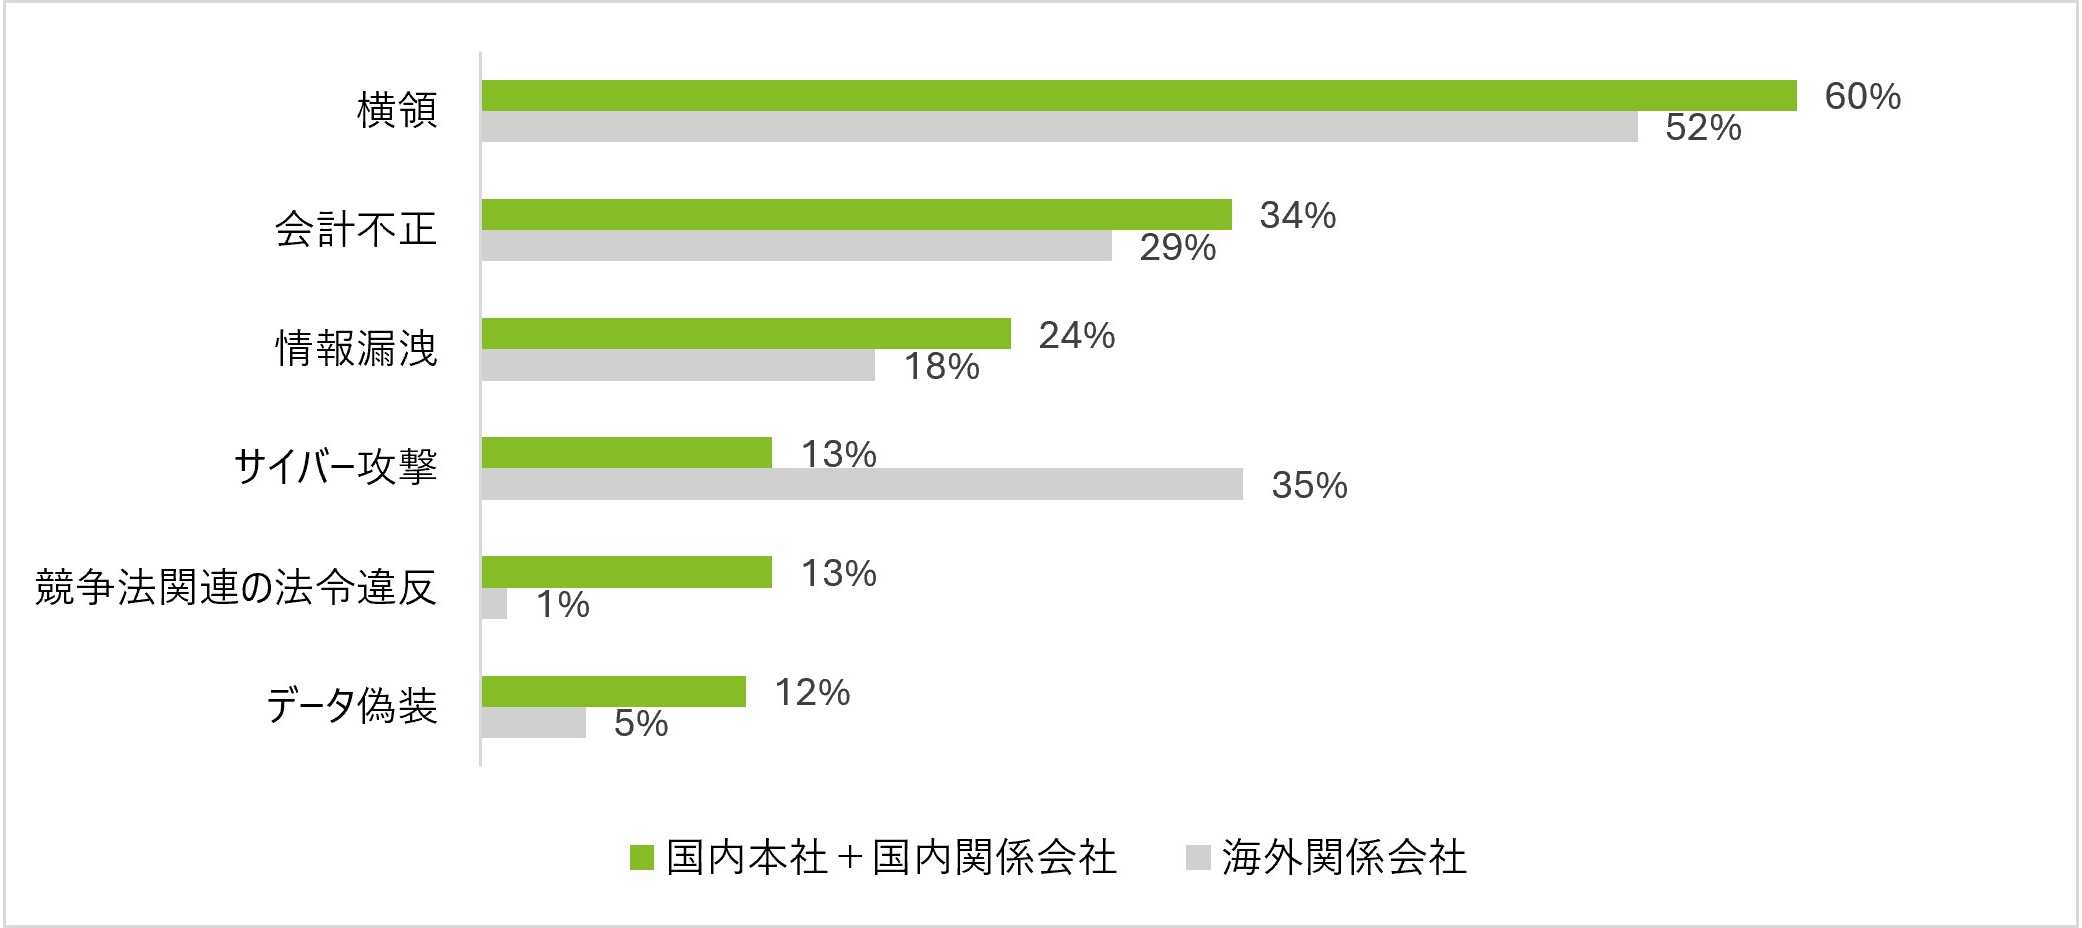
発生した不正・不祥事の類型を国内・海外で比較し、その差異に着目したところ、国内では横領、会計不正、情報漏洩、競争法関連の法令違反、データ偽装の件数が相対的に多い一方、海外ではサイバー攻撃の発生が目立っています。
不正・不祥事の発生状況と発生類型
過去3年間に発生した類型
「守りのガバナンス」に温度差~コンプライアンス重視は増加、経営者の監督・監視は低下傾向
ガバナンス上で重視するものとして、「コンプライアンス」は前回調査より16ポイント増加しました。一方、同じく企業のリスク抑制や不祥事防止を支える「経営者の監督・監視」は4ポイント減少しています。「守りのガバナンス」の中でも、特にコンプライアンスを強く意識する傾向が高まっていることがうかがえます。
また、「企業価値の向上」は5ポイント減少しました。2026年7月に改訂版が公表されたコーポレートガバナンス・コードでは、中長期的な企業価値向上に資する「攻めのガバナンス」がより明確に定義されています。こうした方針が今後の企業行動にどう反映されていくかが注目されます。
ガバナンス上で重視すること
AI導入が先行、データの記録・保管は11%、出力結果の監査・レビューは8%と、リスクへの対応は遅れ~利用者本人の判断に依存するリスク対策の空白地が浮き彫りに
業務効率化を目的にAIを活用していない企業は9%にとどまり、大多数の企業がすでにAIを業務に組み込んでいます。これらの企業では、ガイドラインの策定・周知(72%)や、研修等の対策(54%)はある程度進んでいますが、入出力データを記録・保管している企業は11%、出力結果に対して定期的または人による監査やレビューを行う企業は8%にとどまりました。AIの利用状況や出力内容を組織が確認する取り組みは広がっておらず、利用者本人の注意や判断に委ねている実態が浮かび上がりました。AIの導入が急速に広がる一方、機密情報や個人情報の漏洩、出力結果の誤りといったAI利用に伴うリスクへの対応が、十分に進んでいないことが明らかになりました。
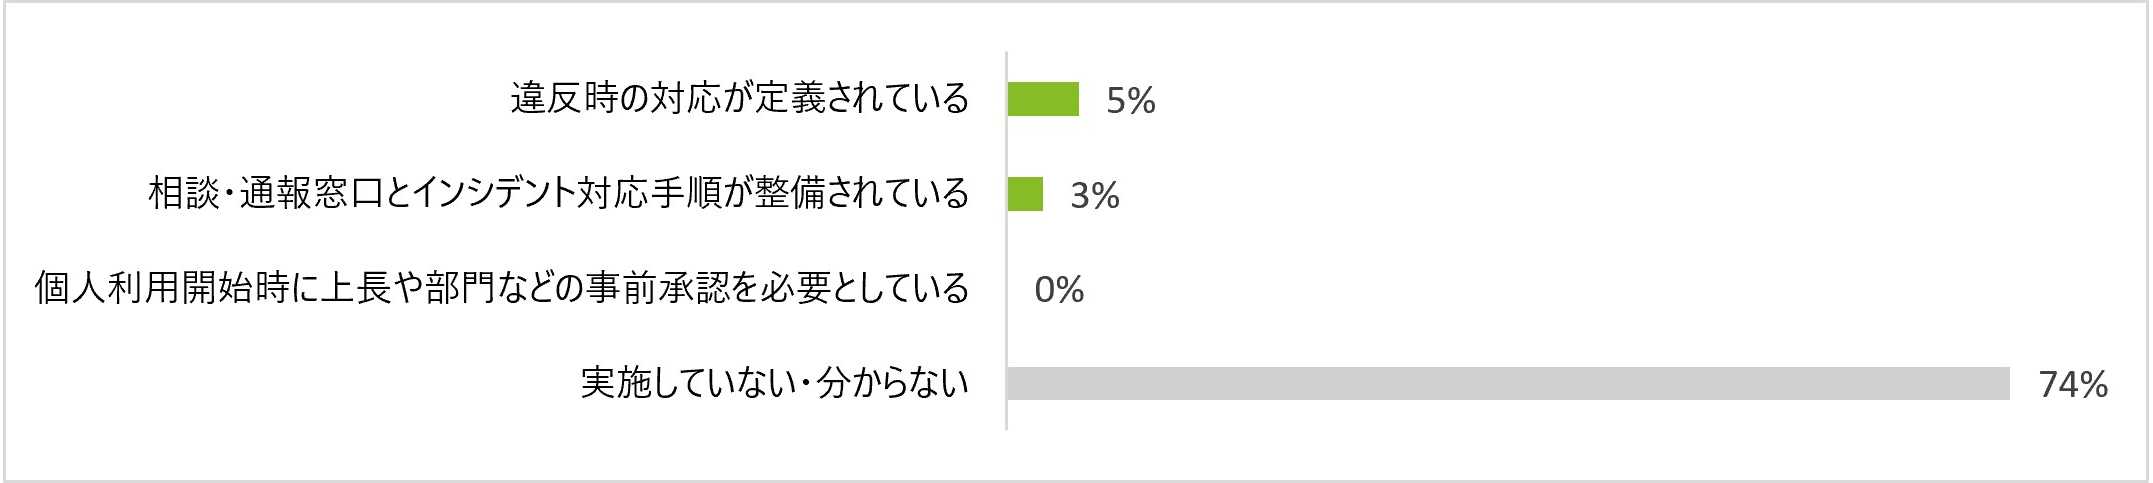
また、業務での活用を目的としたAIの個人利用に関する承認フローや教育、インシデント対応については、「社内ガイドラインの策定と周知を実施している」企業が5%にとどまり、74%が「実施していない、わからない」と回答しました。AI導入が先行する一方、利用状況を把握し、問題を早期に発見・対応するための組織的なリスク管理体制の整備が求められています。
AI利用のリスクへの対策
AIの個人利用に関する承認フロー、教育、インシデント対応